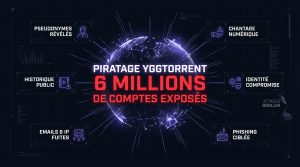
La DINUM a publié le 8 juin 2026 un communiqué sur une usurpation de compte Tchap. Pour comprendre l’incident, il faut distinguer les informations annoncées par l’administration, les chiffres non confirmés par cette source et les conseils généraux de protection des comptes. Ce guide ne présente pas une hypothèse d’attaque comme un diagnostic établi.
Cette compromission de Tchap n’est pas un cas isolé dans le secteur public. L’incident touchant la régie parisienne permet de comparer les données concernées et les risques : consultez notre analyse de la fuite de données revendiquée à la RATP.
L’essentiel en 30 secondes
- L’incident : le communiqué officiel décrit un compte compromis le 7 juin 2026 ; il est daté du 8 juin.
- Le mécanisme : le communiqué indique que le diagnostic est en cours. Il ne confirme pas une attaque par réutilisation automatisée de mots de passe.
- Votre risque : réutiliser un mot de passe exposé sur d’autres services augmente le risque pour ces comptes. Cela ne prouve pas qu’ils sont déjà compromis.
- Action immédiate : Changez vos mots de passe et activez l’authentification à deux facteurs (2FA) sur tous vos services critiques.
Les faits : ce que l’on sait de la fuite de Tchap
Selon la DINUM, les échanges susceptibles d’avoir été consultés se limitent aux conversations publiques ; elle indique que l’historique privé chiffré demeure protégé. Une fuite de tous les messages sensibles des agents n’est donc pas établie par cette source.
Le credential stuffing consiste à essayer sur un service des identifiants issus d’autres fuites, en exploitant la réutilisation des mots de passe. C’est une technique générale, pas une cause démontrée de cet incident. La version précédente attribuait à tort cette conclusion aux investigations.
- Périmètre annoncé : 73 467 agents seraient concernés sur plus de 825 000 inscrits, selon la DINUM. Le chiffre de 643 000 messages n’est pas confirmé dans ce communiqué.
- Données citées : nom, prénom, email, entité d’appartenance et avatar, au minimum. La source ne confirme pas ici une fuite de mots de passe.
- Mesures annoncées : compte malveillant bloqué, investigations et notification à la CNIL. Une réinitialisation forcée générale des mots de passe n’est pas annoncée dans cette source.
⚠️ Alerte sécurité critique
Si un mot de passe est compromis et réutilisé, changez-le sur les services concernés. Utilisez un secret différent pour chaque compte et activez une protection supplémentaire quand elle est proposée. Une annonce d’incident ne signifie pas automatiquement que tous vos comptes sont piratés.
Pourquoi Tchap ? Comprendre les enjeux de la messagerie d’État
Des données professionnelles peuvent intéresser des attaquants et faciliter des messages trompeurs. Ce risque général ne permet pas d’attribuer un mobile, une nationalité ou une méthode précise à l’auteur de cet incident. Une collecte de géolocalisation n’est pas établie par le communiqué cité.
Le chiffrement, les contrôles d’accès et les pratiques des utilisateurs jouent des rôles complémentaires. Une usurpation ne démontre pas que tous ces mécanismes sont inutiles ni que l’incident résulte nécessairement d’une négligence humaine. Le périmètre et les causes doivent être établis avant de tirer une conclusion.
✅ À faire systématiquement
- Utiliser un gestionnaire de mots de passe (Bitwarden, 1Password) pour générer des identifiants uniques et complexes pour chaque service.
- Activer l’authentification à deux facteurs (2FA) sur tous les comptes le permettant, en privilégiant les applications d’authentification aux SMS.
- Vérifier régulièrement si votre adresse email apparaît dans des fuites de données via des services comme Have I Been Pwned.
❌ À éviter absolument
- Réutiliser le même mot de passe pour vos comptes professionnels, personnels et bancaires.
- Ignorer les notifications de votre gestionnaire de mots de passe vous alertant d’une fuite.
- Utiliser des informations personnelles facilement devinables (date de naissance, nom d’un enfant) dans vos mots de passe.
Les 4 réflexes indispensables pour protéger vos comptes personnels
Les mesures suivantes réduisent des risques courants. Elles ne constituent ni une garantie d’inviolabilité ni une procédure spécifique imposée par la DINUM à tous les lecteurs.
- Vérifier ses mots de passe : utilisez des mots de passe longs, uniques et adaptés aux règles du service. Remplacez les secrets compromis ou réutilisés. Un gestionnaire peut aider à les générer et les conserver ; suivez aussi les consignes de votre organisation.
- Activer une authentification renforcée : un second facteur réduit le risque lié au seul vol du mot de passe, mais ne rend pas toute attaque impossible. Les mécanismes n’offrent pas tous la même résistance, notamment face à l’hameçonnage. Ne transmettez jamais un code de validation à un interlocuteur qui vous sollicite.
- Vérifier les messages : des données exposées peuvent servir à rendre un message plus crédible. Contactez l’organisme par un canal connu en cas de demande inhabituelle ou urgente. Cet article n’établit pas de lien technique entre l’incident Tchap et une attaque contre Instagram.
- Comprendre les alertes : une surveillance peut signaler une fuite connue après son référencement. Elle ne couvre pas tous les incidents et ne garantit pas une alerte avant l’exploitation des données. L’absence d’alerte ne prouve pas l’absence de compromission.
Questions fréquentes (FAQ)
Qu’est-ce que le credential stuffing exactement ? ▼
Le credential stuffing est une attaque automatisée où des cybercriminels utilisent des listes d’identifiants et de mots de passe volés lors de fuites de données antérieures pour tenter de se connecter à d’autres services, en pariant sur la réutilisation des mots de passe par les utilisateurs.
Mes données personnelles sont-elles en danger si je ne suis pas agent de l’État ? ▼
L’incident Tchap ne démontre pas à lui seul une exposition de comptes personnels de non-utilisateurs. En revanche, un mot de passe déjà compromis et réutilisé ailleurs constitue un risque général. Suivez les notifications authentiques du service concerné plutôt que de présumer une prise de contrôle immédiate.
Comment savoir si mon mot de passe a été compromis ? ▼
Have I Been Pwned permet de rechercher une adresse email dans les fuites qu’il référence. Sa fonction Pwned Passwords est distincte de cette recherche. Un résultat email ne prouve pas que votre mot de passe actuel a fuité ; un résultat absent ne garantit pas que vous n’avez jamais été exposé. La FAQ du service précise ces limites.
Un gestionnaire de mots de passe est-il vraiment sûr ? ▼
Un gestionnaire peut faciliter l’emploi de mots de passe uniques. Sa sécurité dépend aussi du produit, de sa configuration, du secret principal, de la récupération et de l’appareil utilisé. Les expressions « niveau militaire » et « infiniment plus sûr » ne constituent pas une mesure vérifiable de sécurité.
Sources et références officielles
Le communiqué DINUM cité en introduction est la source concernant cet incident. Les ressources générales ci-dessous expliquent des pratiques de sécurité ; elles ne prouvent pas, à elles seules, sa cause ni les volumes de données. Pour les limites de l’authentification, voir aussi les recommandations de l’ANSSI sur les facteurs d’authentification.
- ANSSI (Agence nationale de la sécurité des systèmes d’information) : Recommandations officielles de l’État français en matière de sécurité numérique.
- CNIL : Sécurité des comptes en ligne : Guide pratique pour protéger vos données personnelles et vos identifiants.
- Cybermalveillance.gouv.fr : Les bonnes pratiques du mot de passe : Conseils officiels pour créer et gérer des mots de passe robustes.