Le TPM, le firmware et les fonctions de chiffrement remplissent des rôles distincts. Windows 11 exige un TPM 2.0 dans sa configuration minimale pour PC, mais cela ne signifie pas que BitLocker ou Windows Hello seraient impossibles sans ce composant. La Secure Enclave d’Apple appartient à une autre architecture. Ce guide distingue les exigences du système, les capacités de sécurité et les conditions propres à chaque matériel ou hyperviseur.
L’essentiel en 30 secondes
- Le risque : confondre une exigence Windows 11 avec une obligation universelle de toutes les fonctions de sécurité conduit à de mauvais diagnostics.
- La méthode : identifier le modèle, le firmware, la version du système et la fonction recherchée avant de conclure à une incompatibilité.
- Le choix matériel : les propriétés de sécurité dépendent de l’implémentation et de sa certification ; le nom « discret » ou « firmware » ne suffit pas à classer tous les produits.
- Le contrôle : rapprocher l’inventaire du parc des exigences documentées, en préservant sauvegardes et moyens de récupération avant toute intervention.
Qu’est-ce que le TPM 2.0 et quelles exigences concernent Windows 11 ?
Le Trusted Platform Module fournit notamment des opérations cryptographiques, la protection de clés et le stockage de mesures d’intégrité. Le TCG maintient sa spécification. Son utilité dépend de son intégration avec le matériel, le firmware et le système : sa présence seule ne prouve pas la sécurité de tout le poste.
Trois niveaux doivent être distingués : prérequis du système, fonctions de sécurité et exigences particulières de l’organisation.
- Windows 11 : la configuration minimale pour PC publiée par Microsoft demande TPM 2.0 et firmware UEFI compatible Secure Boot. Ce sont des critères distincts à vérifier. Si un ordinateur échoue au contrôle, consultez le diagnostic d’un PC qui refuse Windows 11 pour identifier le critère concerné.
- Attestation : les besoins varient selon le mécanisme. La matrice Microsoft des fonctions utilisant le TPM distingue exigences et recommandations. On ne peut pas en déduire que tout accès conditionnel cloud serait inopérant sans TPM 2.0.
- Recommandations matérielles : le guide ANSSI de configuration matérielle x86 date de 2015 et précise que le TPM et les mécanismes associés ne sont pas abordés. Il ne constitue donc pas la preuve d’une obligation générale de TPM certifié en entreprise.
La compatibilité TPM 1.2 ou 2.0 dépend de la fonction et du système considérés. Une prise en charge dans une matrice fonctionnelle ne remplace pas les prérequis de Windows 11 et ne permet pas de conclure pour toutes les versions de Windows Server.
Quelles fonctions de sécurité critiques reposent sur le TPM 2.0 au quotidien ?
BitLocker peut employer le TPM pour protéger l’accès aux clés, mais Microsoft documente aussi des configurations sans TPM. Sa protection dépend des protecteurs choisis et de leur configuration. Dans Recall, les clés protégeant les captures sont liées au TPM et à Windows Hello ; pour gérer ces données, découvrez comment désactiver Recall et supprimer ses captures. Pour Windows Hello et les passkeys FIDO2, distinguez stockage des clés, authentification et attestation. La résistance à l’hameçonnage des passkeys ne repose pas sur la seule présence d’une puce TPM ; la FIDO Alliance décrit cette technologie.
TPM 2.0 et MFA : simple doublon ou vraie couche supplémentaire ?
Le TPM est un composant de protection des clés ; ce n’est pas, à lui seul, une politique d’authentification multifacteur. Le choix des facteurs et des clés externes dépend du service, des menaces et des règles de l’organisation. Aucune combinaison de marque n’est universellement « la plus solide ».
Pour compléter la protection des accès et du poste hors bureau, consultez notre checklist de sécurité en télétravail.
TPM, fTPM, Pluton, Secure Enclave : comment s’y retrouver dans la jungle des racines de confiance ?
Ces termes renvoient à des architectures et implémentations différentes. Ils ne sont pas interchangeables. La documentation officielle Microsoft Learn et la documentation Apple sur la Secure Enclave permettent de les examiner dans leur contexte.
1. TPM discret : la puce dédiée sur la carte mère
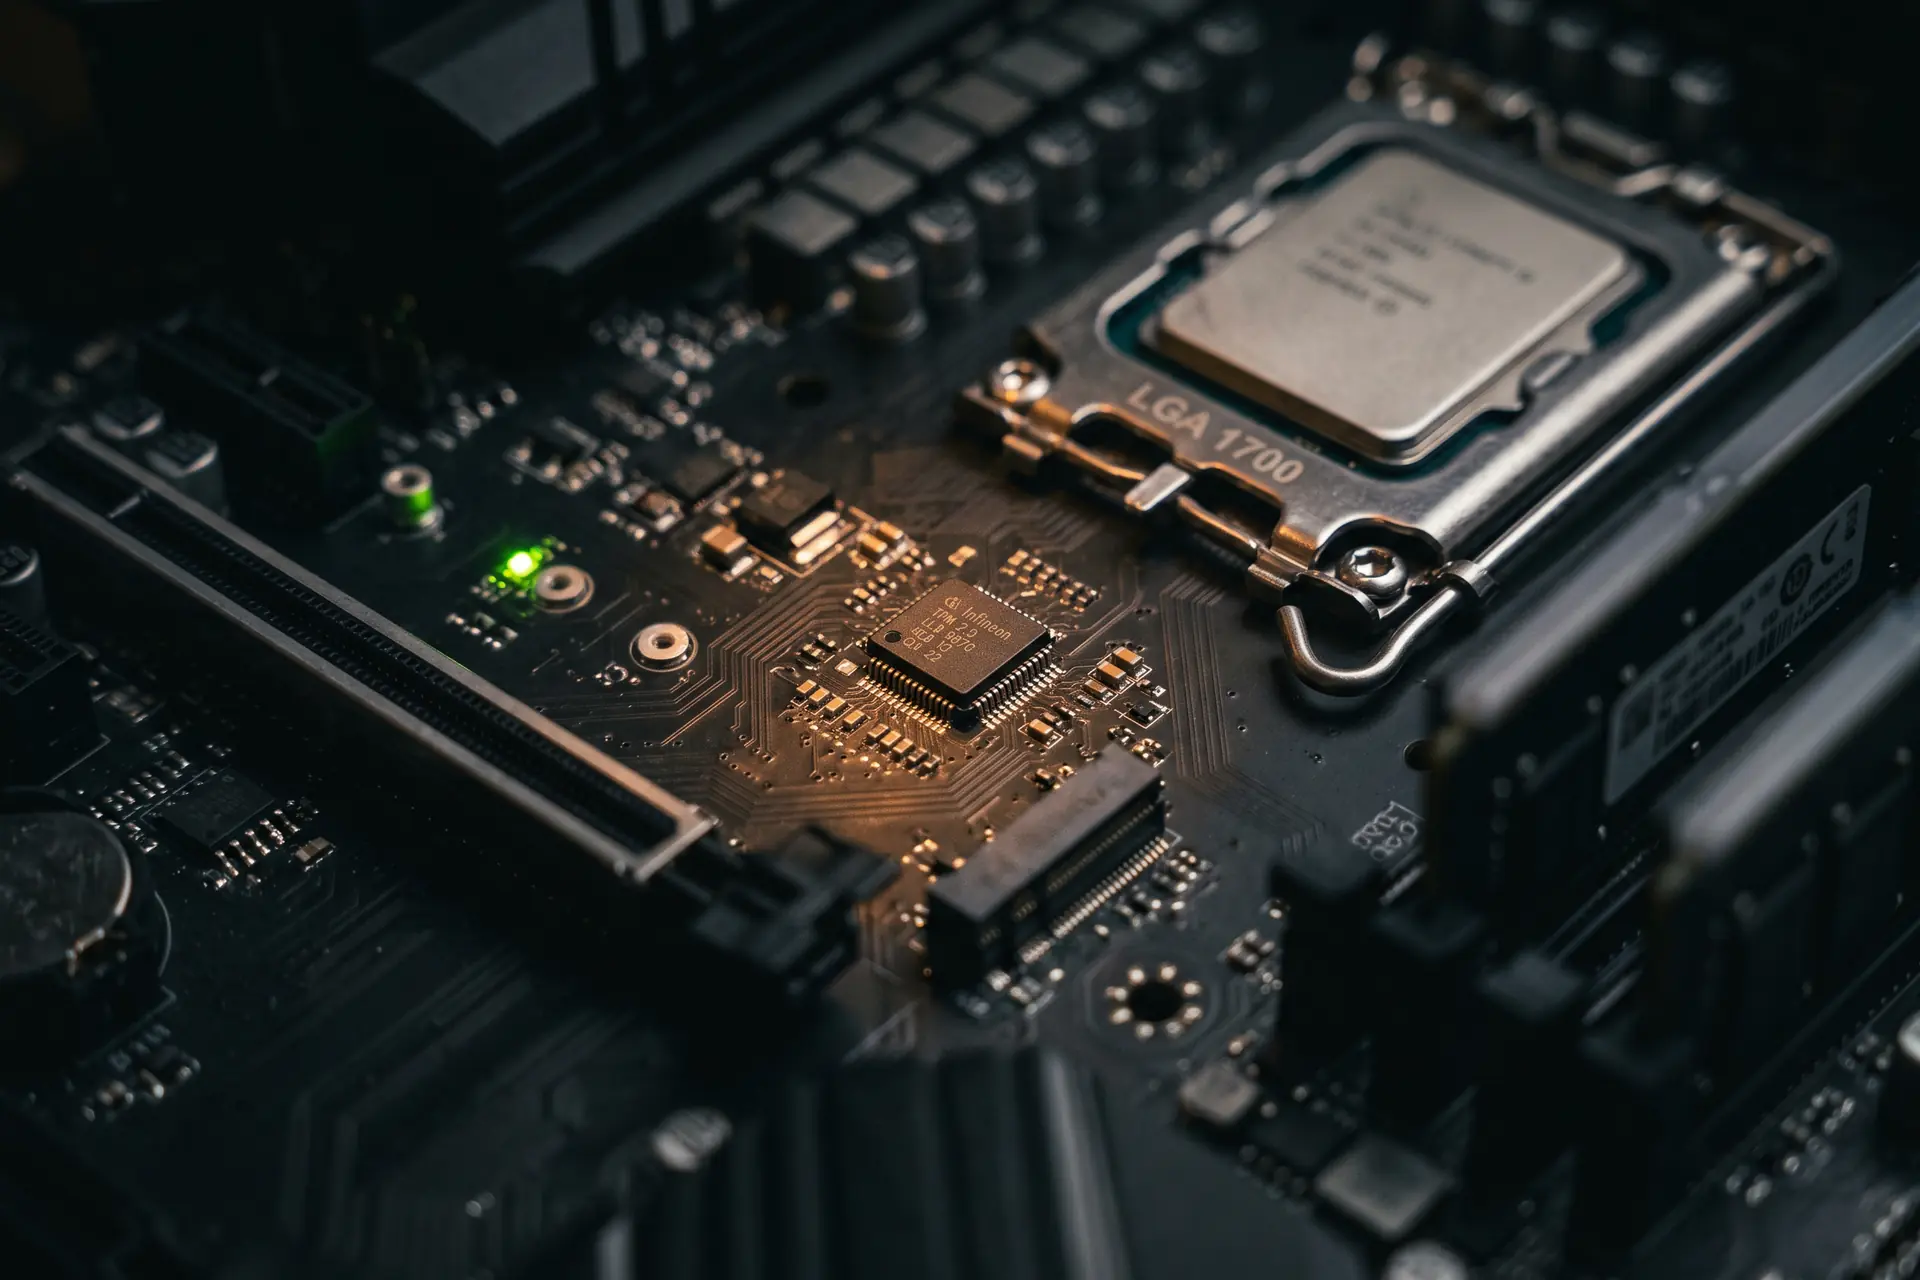
Un TPM discret est une implémentation séparée sur la carte mère. Sa résistance et sa certification doivent être vérifiées pour le modèle concerné. Le format discret ne garantit pas automatiquement une résistance maximale, un niveau EAL particulier ou une certification ANSSI.
2. fTPM : une implémentation dans un environnement firmware
Un firmware TPM réalise les fonctions TPM dans un environnement firmware isolé. Il ne se résume pas à du « microcode CPU ». La compatibilité, les correctifs et les propriétés de sécurité doivent être vérifiés auprès du constructeur ; aucun seuil de « 90 % des entreprises » ne fonde ce choix.
3. Microsoft Pluton : le security processor intégré
Microsoft Pluton combine un sous-système intégré au SoC et un logiciel de sécurité. Il peut fournir des fonctions TPM 2.0 sur des matériels compatibles. Il ne faut pas présumer sa présence sur tout PC récent ni annoncer qu’il deviendra nécessairement la norme de tout le parc.
4. Secure Enclave : la racine de confiance d’Apple
La Secure Enclave est un sous-système de sécurité de l’architecture Apple. Les capacités disponibles dépendent de l’appareil : on ne doit pas attribuer Face ID à tous les Mac ni déclarer une équivalence universelle avec le TPM. Les modèles Apple Silicon et certains Mac Intel avec puce T2 doivent être distingués.
✅ À faire systématiquement
- Examiner l’état et la version du TPM sur les postes Windows, puis compléter l’inventaire avec les outils d’administration adaptés au parc.
- Définir les exigences d’achat à partir des systèmes, fonctions et certifications effectivement nécessaires, et conserver leur référence documentaire.
- Identifier précisément les générations de Mac et leurs mécanismes de chiffrement et de démarrage. Le mot de passe firmware des Mac Intel n’est pas une consigne universelle pour Apple Silicon.
❌ À éviter absolument
- Confondre Secure Enclave et TPM 2.0 : ce sont deux racines de confiance distinctes, propres à leur écosystème.
- Confondre TPM et UEFI, ou en déduire que le TPM ne peut jamais fonctionner hors des prérequis propres à Windows 11.
- Modifier le TPM, le démarrage ou le firmware sans sauvegarde et sans vérification préalable des moyens de récupération du chiffrement.
⚠️ Point de vigilance matérielle
Le TPM et le firmware UEFI sont deux éléments distincts des prérequis Windows 11. Un mode de démarrage legacy ne prouve pas à lui seul l’absence de TPM ni la nécessité de reflasher ou remplacer un appareil. Vérifiez le modèle et la documentation constructeur, puis testez un plan de migration avec sauvegarde et récupération avant toute modification.
Comment migrer le parc de VM vers Windows 11 sans casser BitLocker ?
Le vTPM fournit des fonctions TPM à une machine virtuelle. Pour approfondir, l’article de référence d’Informatique-Cloud sur la migration VM et vTPM est une source tierce ; la procédure applicable doit être confirmée dans la documentation de l’hyperviseur et de sa version.
Quels hyperviseurs supportent le vTPM et lesquels exclure ?
L’affirmation selon laquelle VirtualBox ne prend pas en charge le TPM est inexacte : la documentation Oracle VirtualBox 7.2 présente le réglage « TPM Version », avec des particularités selon l’architecture. Pour Hyper-V, VMware et les outils de sauvegarde, vérifiez la version, le chiffrement et les possibilités de transfert ou de restauration ; aucune capacité universelle d’export de certificats n’est établie ici.
Comment préparer la migration d’une VM protégée par vTPM ?
Il n’existe pas dans les sources citées de procédure Microsoft universelle en douze étapes combinant PFX, OVF et OVA pour tous les hyperviseurs. Le plan doit identifier la plateforme, les protecteurs, les clés, les sauvegardes et le test de restauration. Pour inscrire ce test dans la continuité de l’entreprise, consultez aussi notre guide sur le plan de reprise d’activité informatique. Une durée générale de dix ans pour tous les certificats vTPM n’est pas établie.
Quels sont les risques cachés d’une migration vTPM mal préparée ?
Une modification du contexte TPM peut entraîner une demande de récupération BitLocker. La possibilité de reprendre l’accès dépend des protecteurs et moyens de récupération disponibles, pas d’un format de certificat universel. Vérifiez leur disponibilité et testez la restauration avant la migration ; ne concluez pas automatiquement à la perte définitive de toutes les données. Si Windows demande une clé, notre guide indique où rechercher la clé de récupération BitLocker et quand solliciter le support.
Secured-core PC et Edge Secured-core : distinguer les périmètres
La page officielle Microsoft Learn Secured-core liée ici concerne Edge Secured-core et Windows IoT. Elle ne doit pas être présentée comme le cahier des charges universel de tous les Secured-core PC ni comme une obligation générale des marchés français.
Que font VBS et l’intégrité de la mémoire ?
Microsoft décrit l’intégrité de la mémoire, également appelée HVCI, comme une fonction s’appuyant sur VBS. VBS crée un environnement virtuel isolé ; HVCI y protège les contrôles d’intégrité du code en mode noyau. La compatibilité matérielle et des pilotes doit être testée. Cela ne se résume pas à vérifier la signature de tous les pilotes ni à exiger le TPM pour chaque mécanisme de virtualisation. Pour vérifier cette fonction, si Sécurité Windows ne s’affiche plus, suivez d’abord le diagnostic de l’interface.
Firmware et chaîne d’approvisionnement : quelles preuves vérifier ?
Le lien intitulé ANSSI recommande une traçabilité de bout en bout doit être lu avec prudence : le guide lié exclut explicitement le TPM de son périmètre. Il ne prouve ni que le TPM authentifie toute la chaîne logistique ni une exigence uniforme dans les CCTP français. Les preuves de provenance et les obligations contractuelles doivent être vérifiées séparément.
Questions fréquentes sur le TPM 2.0 et la Secure Enclave en entreprise (FAQ)
Le TPM 2.0 est-il vraiment obligatoire pour Windows 11 ? ▼
TPM 2.0 figure dans les prérequis Windows 11 pour PC. Pour Windows 10, la fin du support standard du 14 octobre 2025 doit être distinguée des éditions à cycle particulier et des programmes de mises à jour de sécurité étendues, soumis à éligibilité. La documentation Microsoft de fin de support détaille ces options ; l’absence totale de mises à jour pour tous les appareils est une généralisation incorrecte.
TPM 2.0 ou Secure Enclave : faut-il choisir ? ▼
TPM et Secure Enclave appartiennent à des architectures et écosystèmes distincts. Un parc mixte doit examiner chaque plateforme avec ses propres exigences. Le nom des composants ne suffit pas à prouver un niveau identique de résistance ou une interchangeabilité.
Comment migrer un parc physique vers Windows 11 en pratique ? ▼
Commencez par un inventaire du matériel, du firmware et des applications. Vérifiez les prérequis du système, les moyens de récupération et une migration pilote. Un état « TPM 1.2 » ou un démarrage legacy ne justifie pas à lui seul de reflasher le firmware ou de renouveler toute une flotte.
Le fTPM d’AMD ou Intel est-il suffisant pour la conformité ? ▼
Cela dépend du modèle, de sa configuration, des certifications et des exigences applicables. Une compatibilité Windows 11 ne constitue pas une certification universelle pour tout environnement réglementé. Le pourcentage de 90 % et l’obligation générale de TPM discret EAL4+ pour toutes les entités sensibles ne sont pas établis par les sources citées.
Que faire si une VM vTPM perd ses certificats pendant une migration ? ▼
Il faut identifier l’hyperviseur, le contexte de protection et les sauvegardes disponibles. La récupération BitLocker dépend des moyens effectivement conservés. Suivez la procédure du produit concerné et validez une restauration pilote ; l’export PFX n’est pas une règle universelle pour toute VM vTPM.
Le TPM peut renforcer la protection des clés et les mécanismes d’intégrité, mais son rôle doit être distingué des prérequis Windows 11, des labels et des politiques d’authentification. Un inventaire précis, des exigences documentées et des tests de récupération permettent de préparer les migrations sans promettre une protection absolue ni imposer un renouvellement matériel sur une généralisation.